Dalle banche sudcoreane alle infrastrutture digitali occidentali, l’FBI lancia l’allarme sull’intelligenza artificiale impiegata nei cyberattacchi. La nuova frontiera della guerra invisibile interroga la sicurezza degli Stati, il potere delle multinazionali tecnologiche e la responsabilità morale dell’innovazione.
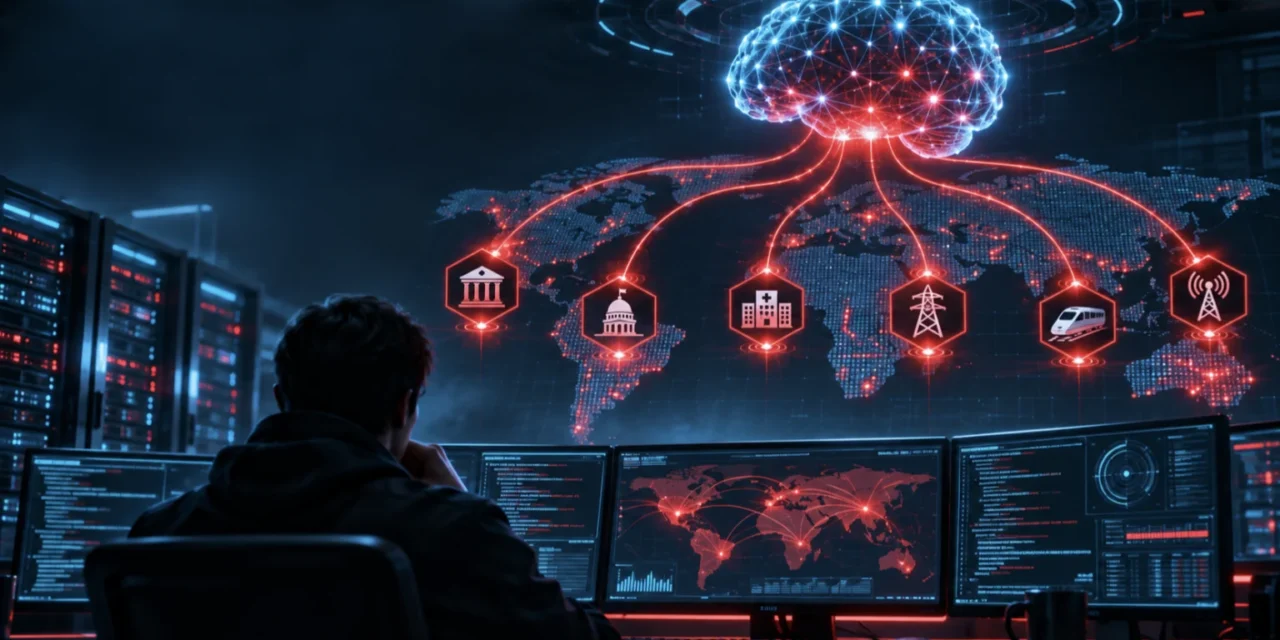
La guerra del futuro potrebbe non avere bisogno di soldati, né di generali davanti a una carta geografica. Potrebbero bastare un computer, alcuni algoritmi e un’intelligenza artificiale opportunamente istruita per penetrare nelle infrastrutture di uno Stato, sottrarre informazioni riservate o compromettere interi sistemi economici. Non siamo più nel territorio della fantascienza. ARTEX, la piattaforma informatica sulla quale il Federal Bureau of Investigation ha richiamato l’attenzione internazionale, rappresenta uno dei segnali più inquietanti di questa trasformazione.
Nata nel luglio 2026 come strumento per verificare la sicurezza dei sistemi informatici, ARTEX è diventata rapidamente un mezzo utilizzato anche da organizzazioni criminali e gruppi dediti allo spionaggio digitale. Il suo funzionamento introduce un cambiamento sostanziale nella storia degli attacchi informatici: l’uomo stabilisce l’obiettivo, mentre diversi agenti di intelligenza artificiale possono svolgere autonomamente buona parte delle operazioni necessarie per conseguirlo.
La macchina non deve più limitarsi a eseguire una sequenza rigidamente prestabilita. Può analizzare gli ostacoli incontrati, adattare le procedure e cercare percorsi alternativi. È precisamente questa capacità di adattamento a rendere l’automazione offensiva così problematica.
Il rapporto diffuso dall’FBI il 13 novembre descrive campagne informatiche contro istituzioni finanziarie, strutture governative, imprese tecnologiche, aziende energetiche e organizzazioni sanitarie. In alcuni episodi, il passaggio dall’individuazione del bersaglio all’acquisizione di accessi privilegiati è avvenuto in meno di tre ore.
Tra i casi segnalati figurano operazioni contro istituti finanziari della Corea del Sud, con la sottrazione di dati personali riguardanti circa 67.000 individui. Particolarmente significativa è anche la compromissione della catena di fornitura digitale legata a ConnectWise Cloud Backup, che ha consentito tentativi di accesso non autorizzato a oltre 2.250 ambienti Microsoft 365 di organizzazioni clienti. Non significa che tutti siano stati violati, ma dimostra come una vulnerabilità possa propagare i suoi effetti attraverso sistemi interconnessi.
È la moltiplicazione industriale della capacità offensiva.
Le indagini di diverse società di sicurezza hanno individuato attività riconducibili a operatori legati alla Cina. Microsoft e Google Threat Intelligence hanno descritto campagne attribuite a gruppi con possibili collegamenti agli interessi strategici di Pechino. Sarebbe tuttavia metodologicamente scorretto identificare ogni utilizzatore di ARTEX con lo Stato cinese: uno strumento informatico può essere impiegato da soggetti differenti, per scopi criminali, economici o geopolitici.
Ed è proprio questa pluralità di utilizzatori a rendere il fenomeno ancora più difficile da contenere.
L’aspetto più delicato non riguarda soltanto la nazionalità degli aggressori, ma la crescente democratizzazione delle capacità di intrusione. Operazioni che un tempo richiedevano gruppi di specialisti possono oggi essere accelerate da strumenti accessibili anche a soggetti con competenze relativamente limitate.
Si realizza così una singolare contraddizione della modernità: mentre le società avanzate affidano all’intelligenza artificiale la protezione dei propri sistemi, la medesima tecnologia può diventare lo strumento per aggredirli.
Non meno inquietante è la questione del potere. Le grandi aziende tecnologiche sviluppano modelli sempre più sofisticati, utilizzati legittimamente in medicina, ricerca scientifica, istruzione e sicurezza. Ma la loro integrazione in piattaforme offensive dimostra che l’innovazione non può essere considerata moralmente neutrale nei suoi impieghi.
La responsabilità deve essere ricercata negli obiettivi degli operatori, nelle modalità di progettazione, nelle misure di protezione e nelle scelte politiche che regolano l’utilizzo delle tecnologie. Non sarebbe serio attribuire automaticamente ai produttori dei modelli la responsabilità di ogni abuso; sarebbe però altrettanto ingenuo sostenere che la potenza tecnologica possa crescere senza un corrispondente sviluppo della responsabilità.
L’Europa, in questo scenario, rischia di ritrovarsi in una posizione particolarmente vulnerabile. La dipendenza da piattaforme digitali internazionali, l’interconnessione delle infrastrutture strategiche e la frammentazione delle capacità di difesa impongono una riflessione che va oltre i tradizionali confini della sicurezza informatica.
Proteggere una rete ospedaliera significa difendere la continuità delle cure. Proteggere un sistema bancario significa tutelare il risparmio e la fiducia dei cittadini. Proteggere archivi pubblici e comunicazioni istituzionali significa preservare le condizioni concrete della sovranità democratica.
La cybersicurezza diventa così una questione di giustizia, di responsabilità sociale e, in ultima analisi, di difesa della persona.
La rimozione, nell’ottobre scorso, del progetto originale ARTEX da GitHub non ha eliminato il problema. Copie, varianti e ulteriori distribuzioni hanno continuato a circolare. All’inizio di novembre erano state individuate più di 1.600 console ARTEX pubblicamente accessibili. Non erano altrettanti attacchi riusciti, ma il segno della rapida diffusione di una tecnologia dal potenziale offensivo considerevole.
La novità storica, allora, non consiste nel fatto che le macchine abbiano sviluppato una volontà criminale. Le intenzioni rimangono umane. Cambia piuttosto la sproporzione tra la facilità con cui si può organizzare un’aggressione digitale e la complessità necessaria per prevenirla.
L’intelligenza artificiale non ha inventato la volontà di dominio, il furto o lo spionaggio. Può però conferire a queste antiche manifestazioni della debolezza umana una velocità e una capacità di diffusione sconosciute alle generazioni precedenti.
Per questo la questione non può essere affidata soltanto agli ingegneri informatici o alle agenzie di intelligence. Occorre un pensiero politico e morale capace di interrogarsi sui limiti dell’automazione, sulla tutela dei diritti e sulla responsabilità di chi progetta, distribuisce e utilizza sistemi tanto potenti.
La vera sfida non consiste nel costruire macchine sempre più intelligenti, ma nel fare in modo che l’intelligenza umana rimanga sufficientemente libera, responsabile e lungimirante da governarle.
Perché il pericolo maggiore non è che l’intelligenza artificiale impari a pensare come un criminale. È che l’uomo impari a servirsi della sua potenza senza sentirsi più responsabile delle conseguenze.