Attacchi informatici ai sistemi di refrigerazione in Europa e sospetti guasti in Italia. Come operano gli hacker, quali misure proteggono la catena del freddo e come funziona il sistema nazionale di cybersicurezza.
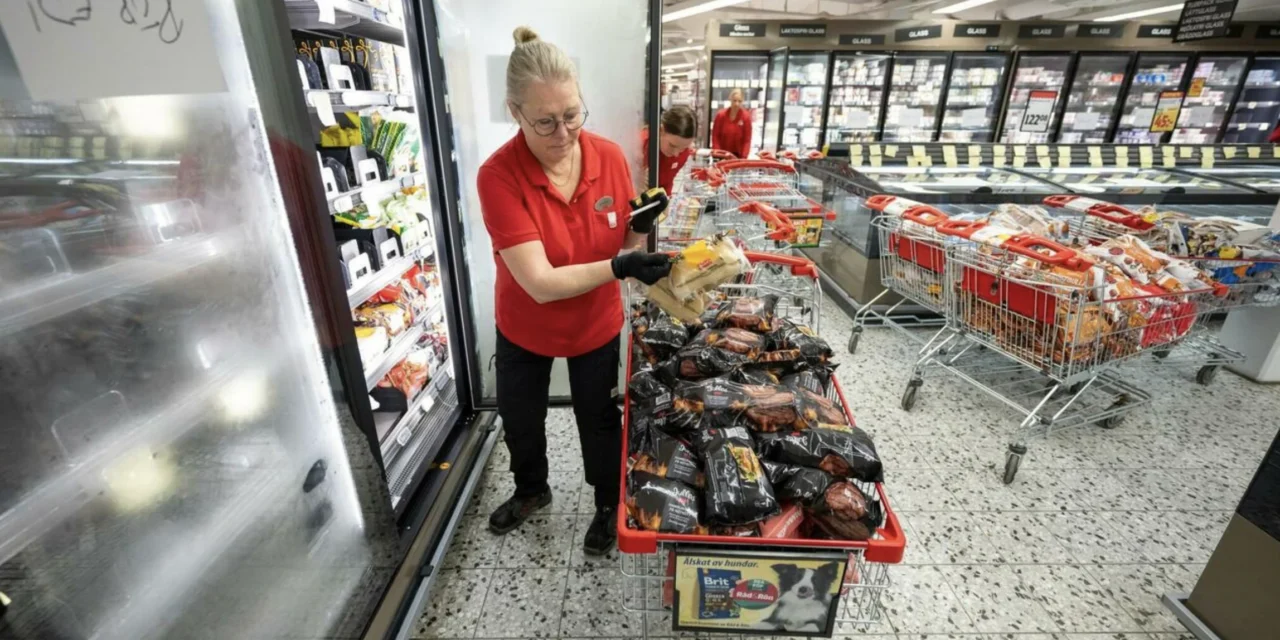
Un supermercato può subire un attacco hacker senza che vengano sottratti dati o bloccate le casse. Basta alterare a distanza le impostazioni dei frigoriferi per compromettere la conservazione degli alimenti. È quanto emerso in diversi Paesi europei, mentre anche in Sicilia si verificano malfunzionamenti ancora da chiarire. Episodi che invitano alla vigilanza, non all’allarmismo, e ricordano quanto la sicurezza digitale sia ormai parte della vita quotidiana.
Un tempo il frigorifero si controllava girando una manopola. Oggi, nei grandi supermercati, centinaia di apparecchi possono essere regolati attraverso sistemi informatici collegati alla rete. È il progresso tecnologico: consumi energetici ottimizzati, manutenzione a distanza e allarmi automatici. Ma ogni collegamento digitale richiede anche un’adeguata protezione.
Gli episodi registrati il 2 novembre in Belgio, Svezia, Irlanda, Estonia e altri Paesi europei mostrano le conseguenze di una vulnerabilità apparentemente banale. In alcuni supermercati le temperature dei congelatori sono state alterate, costringendo gli operatori a ritirare gli alimenti non più conservati correttamente.
In Italia, alcune anomalie segnalate nei punti vendita siciliani sono ancora oggetto di verifiche. Non è dunque possibile attribuirle automaticamente alla medesima azione informatica.
Ma come può un hacker intervenire su un frigorifero?
Il meccanismo è meno misterioso di quanto sembri. Un impianto industriale dispone spesso di una centralina elettronica che permette ai tecnici di controllarne il funzionamento anche da lontano. Se il sistema è obsoleto, accessibile direttamente da Internet o protetto da credenziali deboli, un intruso può riuscire ad accedere al pannello di comando.
A quel punto potrebbe modificare la temperatura impostata oppure attivare impropriamente un ciclo di sbrinamento. Un congelatore normalmente regolato intorno ai meno 18 gradi può così smettere di garantire la corretta conservazione degli alimenti.
Non occorre quindi immaginare sofisticate operazioni cinematografiche. Talvolta il problema nasce da una password mai cambiata, da un dispositivo non aggiornato o da un accesso remoto lasciato inutilmente aperto.
La buona notizia è che questi rischi possono essere sensibilmente ridotti.
Le imprese devono proteggere i collegamenti esterni, utilizzare l’autenticazione a più fattori, separare le reti informatiche amministrative da quelle degli impianti industriali e predisporre sistemi indipendenti di controllo delle temperature. Fondamentali anche la formazione del personale e procedure di emergenza che permettano ai tecnici di intervenire rapidamente.
In Italia esiste già una struttura istituzionale dedicata a queste minacce. Il principale organismo è l’Agenzia per la Cybersicurezza Nazionale (ACN), istituita nel 2021, che coordina la prevenzione e il rafforzamento della sicurezza digitale del Paese.
Al suo interno opera il CSIRT Italia, la squadra nazionale che analizza gli incidenti informatici, diffonde allerte tecniche e supporta la risposta alle emergenze. Il 13 ottobre, proprio dopo i primi attacchi francesi, aveva già pubblicato indicazioni preventive per la filiera alimentare.
La Polizia postale, attraverso il Centro nazionale anticrimine informatico per la protezione delle infrastrutture critiche (CNAIPIC), svolge invece attività investigative e di contrasto ai reati informatici. Il Nucleo per la cybersicurezza assicura il raccordo tecnico-operativo tra le amministrazioni nelle situazioni più rilevanti.
A questo sistema si aggiunge la normativa europea NIS2, recepita in Italia nel 2024, che rafforza gli obblighi di sicurezza e di segnalazione degli incidenti per le organizzazioni rientranti nel suo ambito.
Rimane la domanda geopolitica: siamo davanti a una forma di guerra ibrida?
È una possibilità da non escludere in linea teorica. Gli attacchi informatici possono essere utilizzati anche per creare disservizi e destabilizzazione economica. Ma, allo stato attuale, non esistono prove pubbliche sufficienti per attribuire gli episodi a un governo straniero o a una campagna coordinata.
Confondere un’ipotesi investigativa con una certezza rischierebbe soltanto di alimentare paure ingiustificate.
La lezione è piuttosto un’altra: la sicurezza digitale non riguarda più esclusivamente computer, banche e comunicazioni. Protegge anche alimenti, farmaci, trasporti e servizi essenziali.
La tecnologia rimane una straordinaria risorsa, purché accompagnata da competenza e responsabilità. E la tutela del cibo, soprattutto in un mondo dove ancora si soffre la fame, possiede anche un evidente valore etico.
Non siamo davanti a una minaccia inevitabile, ma a vulnerabilità che possono essere individuate e corrette. L’Italia dispone di istituzioni specializzate e strumenti normativi per affrontarle. Occorre investire nella prevenzione, senza cedere all’allarmismo. Perché la vera sicurezza informatica non consiste soltanto nel difendere i dati, ma nel garantire che il progresso tecnologico continui a servire la persona, il lavoro e il bene comune.